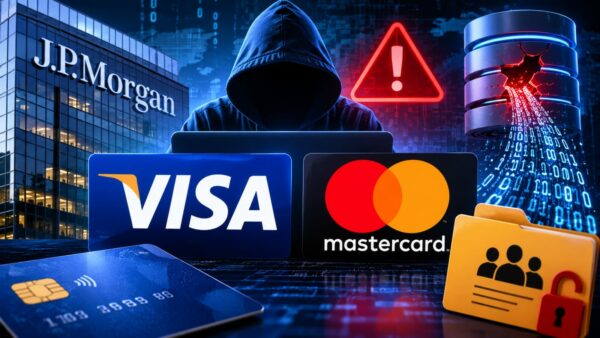
दुनिया की प्रमुख वित्तीय कंपनियों JPMorgan Chase, Visa और Mastercard से जुड़ी साइबर सुरक्षा की एक बड़ी खबर सामने आई है। इन कंपनियों के थर्ड-पार्टी सर्विस प्रोवाइडर्स पर हुए साइबर हमले के बाद हजारों ग्राहकों की निजी जानकारी लीक होने की आशंका जताई गई है। इस घटना ने एक बार फिर ऑनलाइन बैंकिंग, डिजिटल पेमेंट और ग्राहकों के निजी डेटा की सुरक्षा को लेकर गंभीर सवाल खड़े कर दिए हैं। मीडिया रिपोर्ट्स के मुताबिक, साइबर अपराधियों ने इन कंपनियों के मुख्य पेमेंट सिस्टम को सीधे निशाना बनाने के बजाय उन बाहरी कंपनियों को टारगेट किया, जो वित्तीय संस्थानों को मार्केटिंग और अन्य सेवाएं उपलब्ध कराती हैं। हालांकि, तीनों कंपनियों ने अपने मुख्य पेमेंट नेटवर्क के प्रभावित होने से इनकार किया है। लेकिन ग्राहकों की संपर्क संबंधी जानकारी सामने आने से फिशिंग और ऑनलाइन धोखाधड़ी का खतरा बढ़ सकता है।
नवंबर 2026 में सामने आई रिपोर्ट्स के अनुसार, ‘n0n’ नाम के एक साइबर एक्सटॉर्शन ग्रुप ने JPMorgan Chase, Visa और Mastercard से संबंधित डेटा हासिल करने का दावा किया है। इस ग्रुप ने कथित तौर पर 16 नवंबर को अपने डेटा लीक प्लेटफॉर्म पर इन कंपनियों से जुड़ी जानकारी प्रकाशित की थी। प्रारंभिक जानकारी के मुताबिक, साइबर हमले का संबंध कंपनियों के थर्ड-पार्टी सर्विस प्रोवाइडर्स से है। इसका मतलब है कि कंपनियों के अपने मुख्य सिस्टम सुरक्षित होने के बावजूद बाहरी सर्विस पार्टनर्स के जरिए ग्राहकों की जानकारी लीक हो सकती है।
अमेरिका के प्रमुख बैंक JPMorgan Chase ने बताया कि उसके लिए सेवाएं देने वाले कुछ थर्ड-पार्टी वेंडर्स साइबर हमले का शिकार हुए हैं। शुरुआती जांच में सामने आया कि हमलावरों ने वेंडर्स के पास मौजूद कुछ मार्केटिंग डेटा तक पहुंच बनाई हो सकती है। लीक हुई जानकारी में ग्राहकों के नाम, ईमेल एड्रेस, कुछ फोन नंबर और कुछ रिकॉर्ड में पोस्टल कोड शामिल होने की आशंका है। Reuters की डेटा समीक्षा के अनुसार, कथित लीक फाइलों में 16,000 से अधिक ऐसे ईमेल एड्रेस दिखाई दिए, जो JPMorgan ग्राहकों से संबंधित बताए गए हैं। इसके अलावा लगभग 124 बैंक कर्मचारियों के ईमेल एड्रेस भी सामने आए। हालांकि, बैंक ने लीक हुए डेटा की पूरी संख्या और उसकी प्रामाणिकता की स्वतंत्र पुष्टि नहीं की है।
डिजिटल पेमेंट नेटवर्क Visa ने भी थर्ड-पार्टी सर्विस प्रोवाइडर से जुड़े सुरक्षा मामले की पुष्टि की है। कंपनी के अनुसार, यह मामला एशिया-पैसिफिक क्षेत्र में काम करने वाले एक बाहरी सर्विस प्रोवाइडर से संबंधित है। हैकिंग ग्रुप द्वारा प्रकाशित कथित डेटा में ग्राहकों के ईमेल एड्रेस, कुछ फोन नंबर और मार्केटिंग कैंपेन से जुड़ी जानकारी होने की बात सामने आई है। बताया गया है कि इस डेटा में हांगकांग, जापान, दक्षिण कोरिया, सिंगापुर, मलेशिया, ऑस्ट्रेलिया और फिलीपींस जैसे देशों के ग्राहकों से संबंधित जानकारी भी हो सकती है। हालांकि, Visa ने स्पष्ट किया है कि उसके अपने सिस्टम प्रभावित नहीं हुए हैं और ग्राहकों के कार्ड नंबर या पेमेंट डेटा से समझौता होने की पुष्टि नहीं हुई है।
Mastercard ने भी अपने एक थर्ड-पार्टी सर्विस प्रोवाइडर से जुड़ी डेटा सुरक्षा घटना की जानकारी दी है। कंपनी के अनुसार, इस घटना में एक विशेष बेनिफिट प्रोग्राम से जुड़े कुछ कार्डधारकों के ईमेल एड्रेस उजागर हुए हैं। Mastercard ने इस घटना को सीमित डेटा एक्सपोजर बताया है। कंपनी के मुताबिक, लीक हुई जानकारी पेमेंट से संबंधित नहीं है और उसका मुख्य पेमेंट नेटवर्क सुरक्षित है।
इस साइबर घटना की जिम्मेदारी ‘n0n’ नाम के एक साइबर एक्सटॉर्शन ग्रुप ने ली है। रिपोर्ट्स के अनुसार, इस ग्रुप ने 16 नवंबर 2026 को JPMorgan, Visa और Mastercard से संबंधित कथित डेटा अपने डेटा लीक प्लेटफॉर्म पर पोस्ट किया था। हालांकि, हैकर्स के दावों और प्रकाशित डेटा की प्रामाणिकता को लेकर सावधानी जरूरी है। अभी यह कहना सही नहीं होगा कि तीनों कंपनियों के मुख्य सिस्टम पूरी तरह हैक हो गए हैं।
इस घटना के बाद सबसे बड़ा सवाल यही है कि क्या JPMorgan, Visa और Mastercard के ग्राहकों के बैंक अकाउंट से पैसे चोरी होने का खतरा है? फिलहाल कंपनियों की ओर से दी गई जानकारी के अनुसार, किसी कंपनी ने अपने मुख्य पेमेंट नेटवर्क के प्रभावित होने की पुष्टि नहीं की है। Visa ने कहा है कि कार्ड नंबर जैसे पेमेंट डेटा प्रभावित नहीं हुए। Mastercard ने भी अपने पेमेंट नेटवर्क को सुरक्षित बताया है। हालांकि, ईमेल एड्रेस, नाम और फोन नंबर जैसी जानकारी का गलत इस्तेमाल किया जा सकता है। साइबर अपराधी इस डेटा की मदद से ग्राहकों को फर्जी बैंकिंग ईमेल, नकली KYC अपडेट और संदिग्ध पेमेंट लिंक भेज सकते हैं।
JPMorgan, Visa और Mastercard से जुड़ी इस घटना के बाद डिजिटल पेमेंट इस्तेमाल करने वाले ग्राहकों को कुछ जरूरी सुरक्षा उपाय अपनाने चाहिए।
JPMorgan Chase, Visa और Mastercard से जुड़ी यह साइबर सुरक्षा घटना बताती है कि डिजिटल दौर में केवल बड़ी कंपनियों के अपने सर्वर सुरक्षित रखना पर्याप्त नहीं है। उनके साथ काम करने वाले थर्ड-पार्टी सर्विस प्रोवाइडर्स की सुरक्षा भी उतनी ही महत्वपूर्ण है। हालांकि तीनों कंपनियों ने अपने मुख्य पेमेंट सिस्टम को सुरक्षित बताया है, लेकिन हजारों ग्राहकों की संपर्क संबंधी जानकारी सामने आने की खबर चिंता बढ़ाने वाली है। आने वाले समय में जांच से यह स्पष्ट हो सकेगा कि वास्तव में कितना डेटा लीक हुआ और कितने ग्राहक प्रभावित हुए हैं।